Über mich · Lukas Kulmitzer, MSc

Informationssicherheit mit Plan statt unter Zeitdruck. Persönlich begleitet.

Ich bin Lukas Kulmitzer, Gründer von NextSecure. Bei mir sprechen Sie vom ersten Gespräch bis zur Umsetzung mit derselben Person.

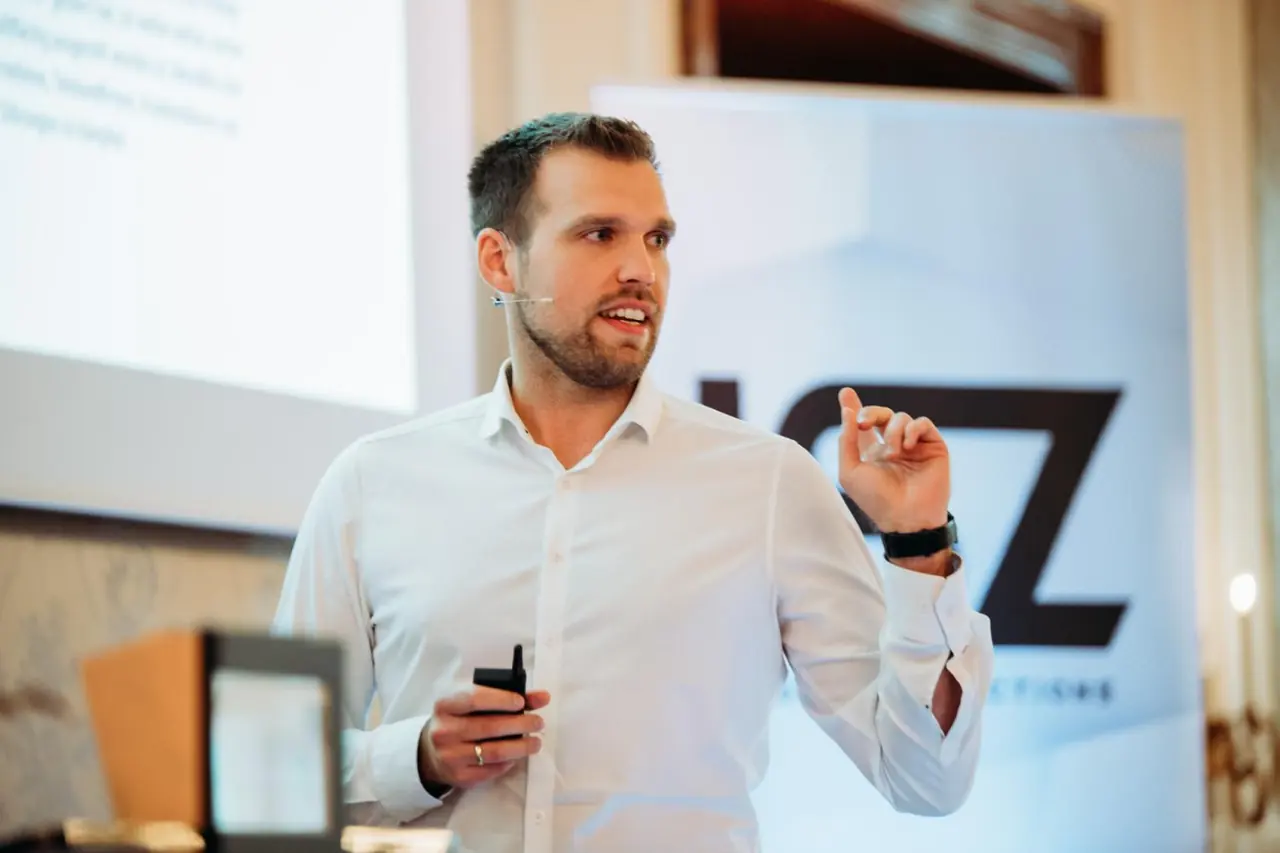
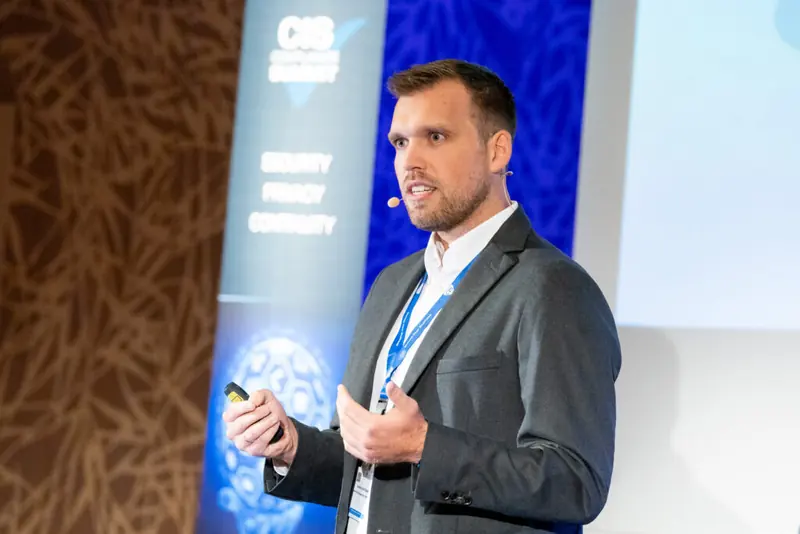
Lukas Kulmitzer bei einem Vortrag
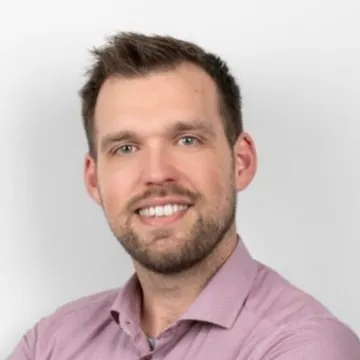
Lukas Kulmitzer
GRÜNDER
Warum es NextSecure gibt

Lukas Kulmitzer, MSc

Gründer von NextSecure. Ich bin seit über zehn Jahren im Bereich der Informationssicherheit tätig, für internationale Konzerne, mittelständische Unternehmen und europäische Scale-ups.

In vielen Unternehmen habe ich erlebt, dass Informationssicherheit zwischen allen Stühlen sitzt: Die IT hat keine Zeit, im Haus fehlt das Fachwissen, und eine teure interne CISO-Stelle rechnet sich nicht. Dann bleiben wichtige Themen liegen, bis ein Prüfer, ein Kunde oder ein Vorfall sie auf den Tisch bringt. Ich habe NextSecure gegründet, damit Sie diese Themen in Ruhe und mit Plan angehen können, bevor der Zeitdruck kommt.

Zuhause am Wörthersee

Ich arbeite von Klagenfurt aus, mitten in der neuen AREA Süd, dem gemeinsamen Wirtschaftsraum von Kärnten und der Steiermark. Seit Graz und Klagenfurt durch die Koralmbahn zusammengerückt sind, ist die ganze Region mein Heimatmarkt. Darüber hinaus berate ich in ganz Österreich und im DACH-Raum, vor Ort und remote.

Branchenerfahrung
Halbleiterindustrie Lebensmittelproduktion Cloud-Provider IT-Dienstleister Public Sector & Bildung Bauindustrie Finanzdienstleistung EdTech & SaaS
Standards & Frameworks
ISO/IEC 27001 ISO 22301 BSI IT-Grundschutz BSI-Standard 200-4 NIS2 / NISG 2026 Cyber Resilience Act NIST CSF CIS Controls & CIS RAM TISAX SOC 1 / SOC 2
Meine Arbeitsweise

Verstehen. Gestalten. Begleiten.

01

Verstehen

Bevor ich etwas empfehle, lerne ich Sie und Ihr Business kennen. Alles andere wäre nicht seriös.

02

Gestalten

Ich entwickle Lösungen in dem Umfang, den Ihr Unternehmen braucht und im Alltag umsetzen kann.

03

Begleiten

Ich begleite die Umsetzung, solange Sie mich brauchen.

Sprechen Sie mit mir über Ihr Vorhaben.Im kostenlosen Orientierungsgespräch kläre ich, wie ich Sie unterstützen kann.

Expertise & Zertifizierungen

Ich habe unter anderem als internationaler CISO, Auditor, Notfallmanager und Universitätsdozent gearbeitet und halte aktuell sechs international anerkannte Zertifizierungen im Bereich Informationssicherheit.

CISSP
Certified Information Systems Security Professional (CISSP)
Auf Credly prüfen ↗
CISM
Certified Information Security Manager (CISM)
Auf Credly prüfen ↗
CCSP
Certified Cloud Security Professional (CCSP)
Auf Credly prüfen ↗
ISO/IEC 27001 Manager & Auditor
CCSK
Certificate of Cloud Security Knowledge (CCSK)
BSI BCM-Praktiker
BSI BCM-Praktiker

Warum ich keine Kundennamen nenne

Wer mich in sein Unternehmen lässt, zeigt mir seine Schwachstellen. Vertraulichkeit gehört deshalb zur Leistung. Kundennamen nenne ich nur, wenn die Organisation es ausdrücklich freigibt. Meine Qualifikation können Sie trotzdem prüfen: über die Zertifikate oben, meinen Lehrauftrag an der Universität Klagenfurt und meine Vorträge.

Vorträge, Lehre und Wissensweitergabe

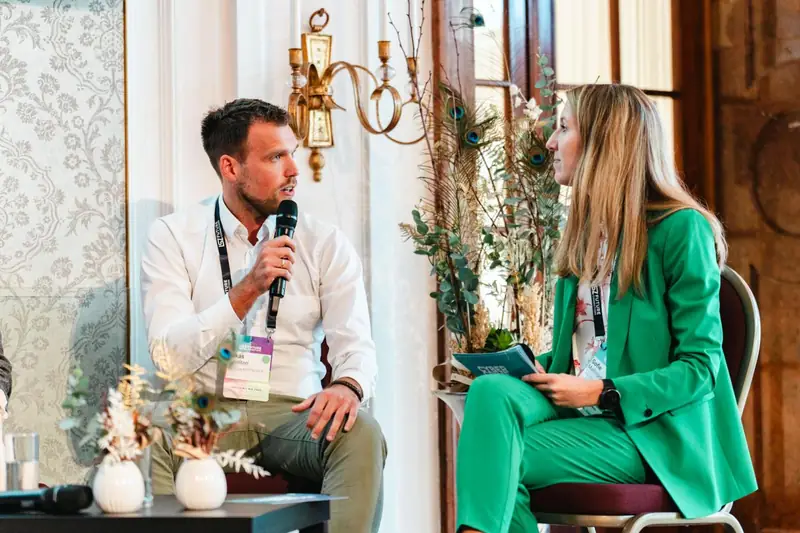
Ich spreche auf Fachkonferenzen, unterrichte an Universitäten und leite Workshops für Entscheidungsträger. Dort arbeite ich mit denselben Methoden wie in der Beratung.

Keynotes & Fachvorträge
Auf nationalen und internationalen Security- und Compliance-Konferenzen.
Workshops & Schulungen
Zu Richtlinien, Rollen, Basisprozessen und Awareness, für Einrichtungen des öffentlichen Bereichs.
Lehre an Universitäten
Langjähriger externer Lektor an Universitäten, mit Lehrveranstaltungen zu System- und Informationssicherheit.

Themen

NIS2 / NISG 2026Security GovernanceInformation Risk ManagementSupplier Security ManagementResilienzmanagementCyber Crime Prevention

Referenzen und Projekte

NextSecure begleitet seit 2025 Unternehmen bei Informationssicherheit, NIS2 / NISG 2026 und Business Continuity. Dazu kommen über zehn Jahre Projekterfahrung aus meiner beruflichen Laufbahn: in leitenden Rollen im Unternehmen, als externer Berater und als Auditor, vom einzelnen Audit bis zum konzernweiten Programm.

NextSecure seit 2025

Projekt
Branche
Bauindustrie
Größe
über 5.000 Mitarbeitende

NIS2-Einführungsprojekt im Konzern

Das Unternehmen fällt unter das NISG 2026 und muss die Anforderungen in einem festen Zeitrahmen umsetzen und nachweisen. Ich leite das Projekt und steuere das Projektteam.

Ergebnis
  • Betroffenheit bewertet und Anforderungen nach NISG 2026 abgeleitet
  • Maßnahmen mit dem Team ausgearbeitet, Umsetzung gesteuert
  • Regelmäßiges Reporting an den Vorstand
Externer CISO
Branche
Lebensmittelindustrie
Größe
über 200 Mitarbeitende

Externer CISO mit Begleitung der NIS2-Einführung

Das Unternehmen braucht eine fest benannte Person für die Informationssicherheit, ohne eine eigene Vollzeitstelle zu schaffen. Ich übernehme die Rolle des externen CISO.

Ergebnis
  • Information Security Board unter meiner Leitung
  • Priorisierte Security-Roadmap über Management, IT und Produktion
  • Strukturen für Governance, Cyber-Risikomanagement, BCM und Lieferantensicherheit

Meine Projekterfahrung vor NextSecure über zehn Jahre, als CISO, Auditor und Berater

Security-Organisation & ISMS-AufbauSicherheits- und Kommunikationstechnik · KonzernSecurity-Organisation konzipiert und operativ gesteuert
  1. Ausgangslage

    Der Konzern musste eine konzernweite Security-Organisation und ein Informationssicherheitsmanagementsystem aufbauen.

  2. Vorgehen

    Konzeption und operative Steuerung: Governance, Rollen, Richtlinien, Risikosteuerung, Management Reporting sowie Koordination von Audits, Awareness, Incident Management und Lieferantensicherheit.

  3. Ergebnis

    Ein zertifizierungsfähiges ISMS auf Basis von ISO 27001 und BSI IT-Grundschutz.

ISO 27001 · BSI IT-Grundschutz · ISMS
Globale Cyber-Risk-MethodikEdTech / SaaS · Scale-upMethodik entwickelt, internationale Risiko-Workshops moderiert
  1. Ausgangslage

    Cyberrisiken sollten international nach einheitlichen Kriterien bewertet und gesteuert werden.

  2. Vorgehen

    Entwicklung der Methodik auf Basis von NIST CSF und CIS RAM, Definition der Bewertungskriterien, Moderation internationaler Risiko-Workshops.

  3. Ergebnis

    Eine unternehmensweit einsetzbare Methodik mit Risikoregister, Management Reporting und Risk-Treatment-Prozess.

NIST CSF · CIS RAM · CIS Controls · Cyber Risk
Business Continuity Management nach ISO 22301Finanzdienstleistung · KonzernBCMS konzipiert, Business-Impact-Analysen durchgeführt
  1. Ausgangslage

    Das Unternehmen strebte eine Zertifizierung seines Business Continuity Managements nach ISO 22301 an.

  2. Vorgehen

    Konzeption des BCMS als Lead Implementer, Begleitung der Implementierungsphasen und Durchführung der Business-Impact-Analyse-Workshops.

  3. Ergebnis

    Ein BCMS, begleitet bis zur Zertifizierungsreife.

BCM · ISO 22301 · Gap-Analyse
Business Continuity & KrisenmanagementCloud-Provider · KMUBCM-Governance, Analysen und Notfallpläne aufgebaut
  1. Ausgangslage

    Kritische Prozesse und ihre Wiederanlaufziele waren nicht systematisch erfasst, eine BCM-Governance fehlte.

  2. Vorgehen

    Aufbau der BCM-Governance, strukturierte Business-Impact-Analysen, Entwicklung von Recovery-Strategien und Notfallplänen.

  3. Ergebnis

    Kritische Prozesse mit Wiederanlaufzielen erfasst, Notfallpläne erstellt und Abläufe in Tabletop-Übungen erprobt.

BCM · BIA · Wiederanlauf · Übungen
Security-Awareness-ProgrammIT-Dienstleister · KonzernAwareness-Strategie und Ambassador-Netzwerk aufgebaut
  1. Ausgangslage

    Das Awareness-Programm sollte langfristig wirken und messbar sein.

  2. Vorgehen

    Awareness-Strategie mit Basisschulungen, zielgruppengerechten Formaten, Phishing-Simulationen und Kampagnen; Aufbau eines Ambassador-Netzwerks.

  3. Ergebnis

    Ein langfristiges Programm mit Kennzahlen zur Wirksamkeit.

Awareness · Phishing · Kennzahlen · Verhalten
Internationale ISO-27001- & TISAX-AuditsHalbleiterindustrie · KonzernAudits geplant und durchgeführt, Abweichungen bewertet
  1. Ausgangslage

    Standorte mit Schwerpunkt Südostasien mussten gegen ISO 27001 und TISAX geprüft werden.

  2. Vorgehen

    Planung und Durchführung der Audits, Bewertung von Dokumentation und Kontrollen, Interviews, Klassifizierung der Abweichungen.

  3. Ergebnis

    Maßnahmen aus den Audits nachverfolgt und die TISAX-Zertifizierung begleitet.

ISO 27001 · TISAX · Audit · Evidence
Notfall- & KrisenmanagementprozesseProduzierende Industrie · KMUProzesse vereinheitlicht, Krisenstab aufgebaut
  1. Ausgangslage

    Incident-, Eskalations- und Notfallprozesse liefen nebeneinander statt ineinander.

  2. Vorgehen

    Harmonisierung der Prozesse, Aufbau einer Krisenstabsstruktur, Festlegung von Alarmierungs-, Kommunikations- und Entscheidungswegen.

  3. Ergebnis

    Einheitliche Abläufe mit klarer Krisenstabsstruktur, überprüft durch Simulationen.

Incident Management · Krisenmanagement · BCM · Übungen
Internes Kontrollsystem nach SOC 1 / SOC 2Telekommunikationsanbieter · KonzernKontrollen abgeleitet, Nachweisführung strukturiert
  1. Ausgangslage

    Für Geschäfts- und IT-Service-Prozesse war ein prüffähiges internes Kontrollsystem nachzuweisen.

  2. Vorgehen

    Ableitung von Risiken, Kontrollzielen und Kontrollen, Definition von Control Ownership und Nachweisanforderungen.

  3. Ergebnis

    Design und Wirksamkeit der Kontrollen bewertet, Nachweisführung strukturiert aufgebaut.

SOC 1 · SOC 2 · Controls · Evidence · GRC
Security-Beratung, Schulungen & HochschullehreBildung · Public SectorWorkshops gehalten, Lehrveranstaltungen konzipiert
  1. Ausgangslage

    Richtlinien, Rollenmodelle und Basisprozesse sollten verständlich vermittelt und verankert werden.

  2. Vorgehen

    Workshops zu Richtlinien, Rollen, Basisprozessen, Awareness und Gerätesicherheit; Konzeption universitärer Lehrveranstaltungen.

  3. Ergebnis

    Workshops gehalten, Lehrveranstaltungen zu System- und Informationssicherheit konzipiert und durchgeführt.

Training · Awareness · Systemsicherheit · Didaktik

Lernen wir uns kennen.

Das Gespräch dauert 30 Minuten und ist kostenlos und unverbindlich. Danach wissen Sie, ob wir zueinander passen.