ISO 27001 Beratung und Zertifizierung in Österreich und Deutschland
ISO 27001 aufbauen, zertifizieren, behalten.
ISO 27001 Beratung aus einer Hand: Ich baue mit Ihnen ein Informationssicherheits-Managementsystem (ISMS) nach ISO/IEC 27001:2022 auf, vom Anwendungsbereich bis zum Zertifizierungsaudit. Als Projekt mit festem Umfang, in Österreich und Deutschland, vor Ort oder remote. Danach halte ich es auf Wunsch als Ihr externer CISO mit CISO Flex Plus in Schuss.
ISMS nach ISO/IEC 27001:2022: als Projekt bis zum Zertifikat, danach mit CISO Flex Plus.
Schon zertifiziert? Zu den internen Audits ↓
30 Minuten, kostenlos. Danach wissen Sie, welchen Umfang Ihr ISMS braucht und was der Weg zum Zertifikat verlangt.
Wann ISO 27001 der richtige Weg ist
ISO/IEC 27001 ist die international anerkannte Norm für Informationssicherheits-Managementsysteme (ISMS). Das Zertifikat belegt gegenüber Kunden, Prüfern und Behörden, dass Sie Informationssicherheit systematisch steuern, mit Risiken, Verantwortlichen und Nachweisen. Wenn Sie sich in einer dieser Situationen wiedererkennen, lohnt sich das Gespräch.
Fragebögen, Lieferantenaudits, Ausschreibungen. Ohne Nachweis fällt der Auftrag weg.
Ein zertifiziertes ISMS deckt die organisatorischen und operativen Maßnahmen nach NISG 2026 und BSIG ab.
Die Gruppe ist zertifiziert, die Tochtergesellschaft muss nachziehen.
Cyberversicherung und Finanzierung hängen zunehmend am Stand Ihrer Informationssicherheit.
Gerade stark investierte Unternehmen müssen Nachweise schnell erbringen, sobald Konzerne zu Kunden werden.
Das Überwachungsaudit steht an, Risiken und Dokumente sind veraltet.
Wie läuft die ISO 27001 Zertifizierung ab?
Der Aufbau ist ein Projekt mit festem Umfang. Was Sie schon haben, etwa Richtlinien, eine Risikoanalyse oder Notfallpläne, nutze ich als Grundlage. Ein Parallelsystem neben Ihren Prozessen entsteht dabei nicht.
Aufbau als Projekt, Betrieb mit CISO Flex Plus
Den Aufbau biete ich als Projekt mit festem Umfang an. Danach entscheiden Sie, wer das ISMS betreibt: Ihre eigene Sicherheitsleitung oder ich als Ihr externer CISO mit CISO Flex Plus. Beides bespreche ich mit Ihnen im Orientierungsgespräch, bevor ein Angebot entsteht.
Den Aufbau setze ich als Projekt mit festem Umfang um, den Betrieb danach übernehme ich auf Wunsch mit CISO Flex Plus.
In zwei bis drei Wochen wissen Sie, was fehlt, was zuerst kommt und welcher Weg zu Ihnen passt.
ISMS-Aufbau als Projekt,
bis zum Zertifikat
Vorab möglich: Reifegrad-Analyse in 2–3 Wochen →
Für Unternehmen, die erstmals ein ISMS aufbauen oder ein bestehendes System zertifizierungsreif machen wollen.
Was enthalten ist
Was Sie bekommen
- Anwendungsbereich, Gap-Analyse und Projektplan
- Risikomethodik und Risikoregister
- Statement of Applicability, Richtlinien und Prozesse
- Internes Audit und Managementbewertung vorbereitet
- Begleitung beim Zertifizierungsaudit, Stufe 1 und 2
- Übergabe an Ihre Sicherheitsleitung
Ich bleibe als Ihr externer CISO an Bord:CISO Flex Plus
Für zertifizierte Unternehmen, die das ISMS ohne eigene Vollzeitstelle betreiben und die Audits ohne Hektik bestehen wollen. Der Betrieb eines zertifizierten ISMS braucht CISO Flex Plus.
Was enthalten ist
Was Sie bekommen
- Risikoregister und Maßnahmen laufend gepflegt
- Richtlinien und Nachweismappe aktuell
- Managementbewertung und Überwachungsaudits vorbereitet und begleitet
- Fragebögen von Kunden und Versicherern beantwortet
- Monatsbericht an die Geschäftsführung
Jede Leistung erbringe ich selbst. Ich habe als CISO ein zertifizierungsfähiges ISMS aufgebaut und international Audits nach ISO 27001 durchgeführt. Referenzen →
Interne Audits nach ISO 27001 und Begleitung bei externen Audits
Das interne Audit ist Pflicht nach Kapitel 9.2 der Norm. Ich prüfe vollständig gegen den Anforderungskatalog und sehe mir die Nachweise selbst an, statt mich auf Selbstauskünfte zu verlassen. So kennen Sie die offenen Punkte vor dem Termin, nicht erst im Auditbericht. Vor Ort in Österreich und Deutschland, remote überall.
Maßnahme für Maßnahme gegen ISO/IEC 27001:2022: Dokumente, Aufzeichnungen, Stichproben, Gespräche mit den Verantwortlichen. Sie erhalten einen Bericht mit Abweichungen, Beobachtungen und Empfehlungen, den Ihre Zertifizierungsstelle als internes Audit anerkennt.
Vor dem Zertifizierungs-, Überwachungs- oder Rezertifizierungsaudit: Ich zeige Ihnen, wo es erfahrungsgemäß hakt, was Sie bis zum Termin schließen sollten, und übe die Interviews mit Ihrem Team.
Ich bin beim Audit dabei, auch bei Audits durch Ihre Kunden, beantworte Fragen zum System und helfe, Abweichungen fristgerecht zu schließen.
Wer baut das ISMS mit Ihnen auf?
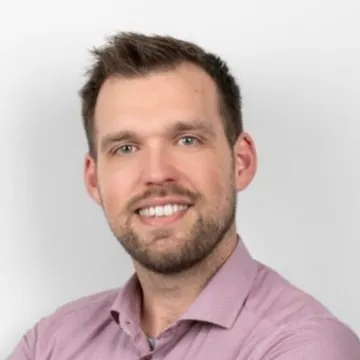
Ich bin Lukas Kulmitzer, Gründer von NextSecure in Klagenfurt. Seit über zehn Jahren arbeite ich in der Informationssicherheit, als CISO, Auditor und Notfallmanager, und lehre als externer Dozent Systemsicherheit an der Universität Klagenfurt. Ich bin zertifiziert als CISSP, CISM und ISO/IEC 27001 Manager & Auditor. Mehr über mich
Ich habe ein ISMS als CISO aufgebaut und als Auditor viele Systeme geprüft, in Österreich und international. Ich weiß, welche Dokumente ein Auditor aufschlägt und welche Fragen er stellt.
Ich beginne bei den Risiken, die Ihr Geschäft treffen, und halte das ISMS so schlank, wie die Norm es zulässt. Richtlinien schreibe ich so, dass Ihre Mitarbeitenden sie lesen und anwenden.
Ich verkaufe keine Software und keine Produkte. Was ich empfehle, folgt Ihrem Risiko und Ihrem Budget, nicht einer Provision.
- Governance, Rollen, Richtlinien und Risikosteuerung konzernweit aufgebaut
- Management Reporting, Audits, Awareness und Lieferantensicherheit koordiniert
- Ergebnis: ein zertifizierungsfähiges ISMS nach ISO 27001 und BSI IT-Grundschutz
- Audits an mehreren Standorten geplant und durchgeführt
- Kontrollen bewertet, Feststellungen eingestuft
- TISAX-Zertifizierung begleitet
Fragen zur ISO 27001 Zertifizierung
Die sechs häufigsten Fragen in Kurzform. Weitere, etwa zu BSI IT-Grundschutz oder zur Fassung 2022, finden Sie auf der FAQ-Seite.
Alle Fragen und Antworten →Was kostet eine ISO 27001 Zertifizierung?+
Wie lange dauert eine ISO 27001 Zertifizierung?+
Reicht ISO 27001 für NIS2 / NISG 2026?+
Ist ein ISO 27001 Zertifikat für NIS2 Pflicht?+
Wer stellt das ISO 27001 Zertifikat aus und wie lange gilt es?+
Geht der ISMS-Aufbau auch im CISO Flex Abo?+
Reden wir darüber, wo Sie stehen.
Das Gespräch ist kostenlos und unverbindlich. Ich bespreche mit Ihnen Ihre Ausgangslage und sage Ihnen, welche Schritte als Nächstes sinnvoll sind.